在数字化转型加速的今天,企业面临的信息安全威胁日益复杂,而员工往往是最薄弱的安全环节。据多项行业报告显示,超过80%的安全事件源于人为因素,如钓鱼邮件、弱密码、无意泄露等。因此,开展系统化的信息安全意识培训,不仅是合规要求,更是企业构建主动防御体系的核心举措。本文将从企业常见痛点出发,提供一套完整的信息安全意识培训解决方案,并分析如何选择专业的信息咨询支持。
一、企业信息安全意识培训的核心痛点
- 培训形式化:员工被动应付,缺乏参与感和记忆点。
- 内容陈旧:未跟进最新攻击手法(如AI钓鱼、语音钓鱼)。
- 缺乏量化:无法衡量培训效果和风险变化。
- 难以持续:一次性培训后,意识逐渐淡薄。
- 角色错位:管理层、技术岗、普通员工未分层施教。
二、信息安全意识培训解决方案框架
一套有效的培训体系应当涵盖“评估—设计—实施—测量—优化”的闭环流程:
1. 安全意识评估与基线调研
- 通过问卷、模拟钓鱼、暗网监控等手段,了解当前员工的安全认知水平。
- 识别高风险部门与岗位,制定针对性培训策略。
2. 分层分类课程设计
- 全员必修:密码安全、钓鱼识别、数据保护、移动办公安全等。
- 管理层:安全治理责任、合规要求、决策风险。
- 技术岗:安全开发、权限管理、应急响应。
- 高风险岗:财务、HR、法务等定向强化。
3. 多元化培训形式
- 在线学习平台:微课、短视频、互动动画。
- 模拟演练:定期钓鱼邮件演练、社交工程测试,并公布结果与改进建议。
- 线下工作坊:案例研讨、红蓝对抗演练。
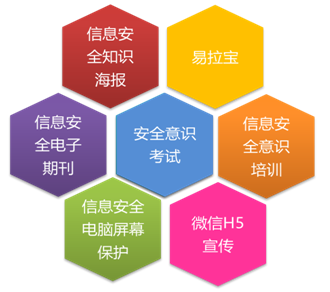
- 安全文化建设:海报、月报、安全之星评选,营造全员参与氛围。
4. 效果测量与持续优化
- 设定KPI:钓鱼邮件报告率、点击率、密码强度合格率等。
- 借助平台数据仪表盘,动态追踪培训覆盖率与风险趋势。
- 每季度复盘,迭代培训内容与形式。
5. 与现有安全体系融合
- 将意识培训纳入ISO 27001、等保2.0等合规框架。
- 与EDR、DLP、SOC等技防手段联动,形成“人防+技防”闭环。
三、如何选择信息安全意识培训咨询服务
专业的信息咨询机构能够帮助企业快速落地培训体系,选型时可关注:
- 行业经验:是否有金融、医疗、制造等同类客户案例。
- 师资力量:讲师是否具备CISSP、CISP等资质及实战背景。
- 本地化能力:内容是否符合国内法规与语言习惯。
- 平台功能:是否支持多终端、自动化演练、数据报表。
- 持续服务:是否提供年度订阅、内容更新及应急演练支持。
四、典型实施路径(参考)
第1月:基线评估 + 方案设计
第2-3月:全员在线培训 + 第一次钓鱼演练
第4月:分层强化培训 + 线下工作坊
第5-6月:第二次钓鱼演练 + 数据分析
第6月后:季度复盘 + 持续运营
预计6个月内可将钓鱼邮件点击率降低60%以上,员工安全报告率显著提升。
五、
信息安全意识培训不是一次性任务,而是一项需要长期投入、动态演进的组织能力建设。企业应立足自身风险,借助专业信息咨询,设计“有料、有趣、有效”的培训方案,让每位员工都成为安全防线上的主动哨兵。只有人防与技防并重,方能在数字时代行稳致远。